
Em 2026, criar um sistema ficou muito mais rápido.
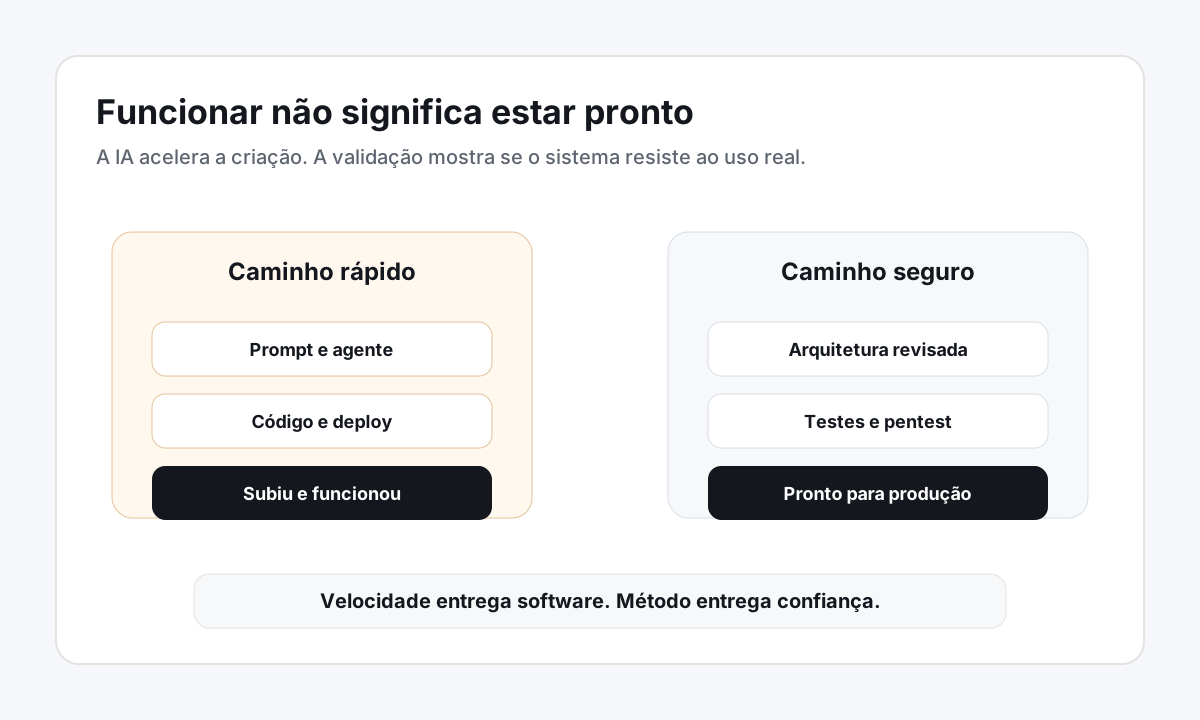
Uma boa ideia, alguns prompts, um agente de desenvolvimento, ajustes em sequência e, em poucas horas, a aplicação está de pé. A tela abre. O login funciona. O cliente cadastra. O pagamento passa. O dashboard carrega.
Tudo parece pronto.
Mas existe uma pergunta que quase sempre chega tarde: alguém testou a segurança disso?
O problema não é usar IA para programar. Essa discussão já ficou pequena. A questão real é outra: a IA acelerou muito a criação de software, mas segurança continua exigindo método, revisão, teste e responsabilidade. Velocidade de entrega nunca foi garantia de maturidade técnica.
Antes da IA, uma equipe já podia entregar rápido e inseguro. Agora, essa entrega acontece em escala maior, com menos atrito e com uma sensação perigosa de que "funcionou" significa "está pronto".
Não significa.
Funcionar é passar pelo caminho esperado. Segurança é resistir ao caminho inesperado. É saber o que acontece quando alguém manipula um parâmetro, testa um endpoint escondido, força um fluxo, tenta acessar dados de outro usuário ou encontra uma chave esquecida no repositório.
A IA mudou o ritmo, não a responsabilidade
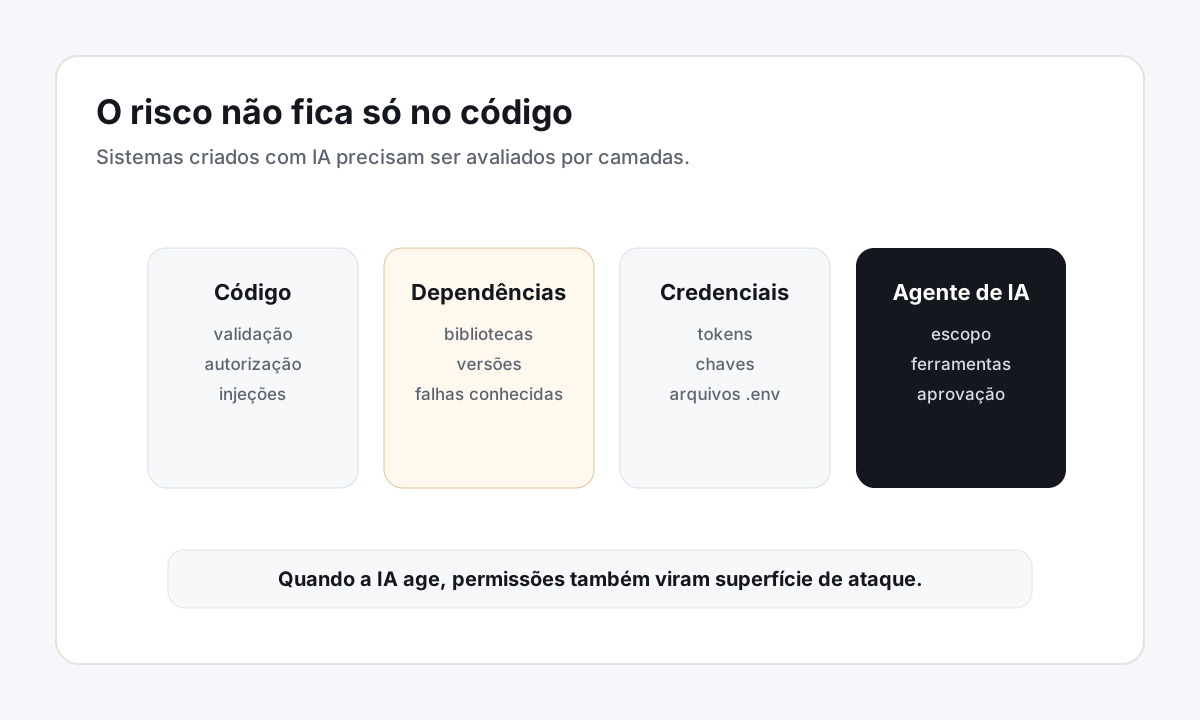
Um sistema gerado com apoio de IA pode ter uma boa interface, um fluxo convincente e ainda carregar falhas graves por dentro: autenticação incompleta, controle de acesso feito só no front-end, APIs expondo dados demais, dependências vulneráveis, chaves hardcoded, buckets públicos, logs sensíveis, rotas administrativas esquecidas e permissões amplas demais.
Nada disso é novo.
O que mudou foi o ritmo.
Ferramentas como Cursor, Claude Code, Codex e outros agentes de desenvolvimento tornaram possível montar front-end, back-end, banco, autenticação e integrações em uma velocidade que poucos times tinham há poucos anos. Isso é um avanço enorme. Reduz custo, tira ideias do papel e aproxima produto de negócio.
Mas quando a velocidade vira processo, a validação precisa acompanhar.
O ciclo "prompt, código, teste rápido, deploy" não pode virar padrão de produção sem uma camada séria de segurança. Se o único critério é "subiu e funcionou", a empresa está confundindo entrega com prontidão.
Segurança começa antes do deploy.
Começa na arquitetura, quando se define como usuários serão autenticados, como permissões serão aplicadas, quais dados serão armazenados, quais integrações terão acesso ao sistema e quais ações exigirão confirmação humana.
Começa no código, com revisão, análise de dependências, busca por segredos, testes automatizados e validação de regras críticas no servidor.
Começa no processo, com DevSecOps: a integração entre desenvolvimento, segurança e operação. Em vez de tratar cibersegurança como uma auditoria no fim do projeto, ela passa a acompanhar o sistema desde o primeiro commit até a rotina em produção.
Quando o sistema também tem IA dentro
Essa discussão fica ainda mais importante quando a aplicação não foi apenas criada com IA, mas também tem IA dentro dela.
Chatbots conectados a bancos internos, agentes que leem e-mails, assistentes que executam tarefas, integrações com ferramentas externas e modelos com acesso a documentos corporativos criam uma nova camada de risco.
O sistema deixa de apenas armazenar e exibir informações. Ele passa a interpretar, decidir caminhos e acionar ferramentas.
Aqui entram ameaças como prompt injection, quando uma instrução maliciosa escondida em um e-mail, documento ou página tenta manipular o comportamento do modelo. Também entra o risco de permissões excessivas, quando um agente recebe mais acesso do que precisa para cumprir sua função.
Se um agente só precisa consultar pedidos, ele não deveria alterar dados financeiros. Se precisa responder dúvidas, não deveria exportar uma base inteira. Se precisa resumir documentos, não deveria ter acesso irrestrito a arquivos confidenciais.
IA com acesso demais vira risco operacional.
Por isso, segurança em sistemas com IA precisa olhar para código, infraestrutura, dados e comportamento do agente. Não basta perguntar se o modelo responde bem. É preciso perguntar o que ele pode acessar, quais ferramentas pode acionar, quais ações exigem aprovação e como a empresa registra o que foi feito.
Ferramentas ajudam, mas não pensam como atacante
Ferramentas automáticas ajudam muito, mas não resolvem tudo.
SAST analisa o código em busca de padrões vulneráveis. SCA verifica dependências externas e bibliotecas com falhas conhecidas. Secret scanning procura tokens, senhas e chaves expostas. DAST testa a aplicação em execução, simulando interações com rotas, formulários e APIs.
Esses controles são indispensáveis. Eles encontram problemas conhecidos com velocidade e consistência.
Mas scanners não pensam como um atacante.
Um pentest manual procura combinações. Um endpoint que vaza um identificador pode parecer inofensivo. Um controle de acesso fraco pode parecer pontual. Uma função administrativa sem validação adicional pode passar despercebida. Juntas, essas falhas podem abrir caminho para acesso indevido, escalonamento de privilégio ou exposição de dados.
Em sistemas com agentes de IA, essa análise humana fica ainda mais importante. Um teste automatizado dificilmente vai simular bem um ataque em que uma instrução maliciosa manipula o agente, aciona uma ferramenta externa e usa uma permissão excessiva para causar impacto real.
Cibersegurança não é só checklist. É raciocínio adversarial.
Antes de produção, responda com evidência
Antes de colocar um sistema em produção, algumas perguntas precisam ser respondidas com evidência.
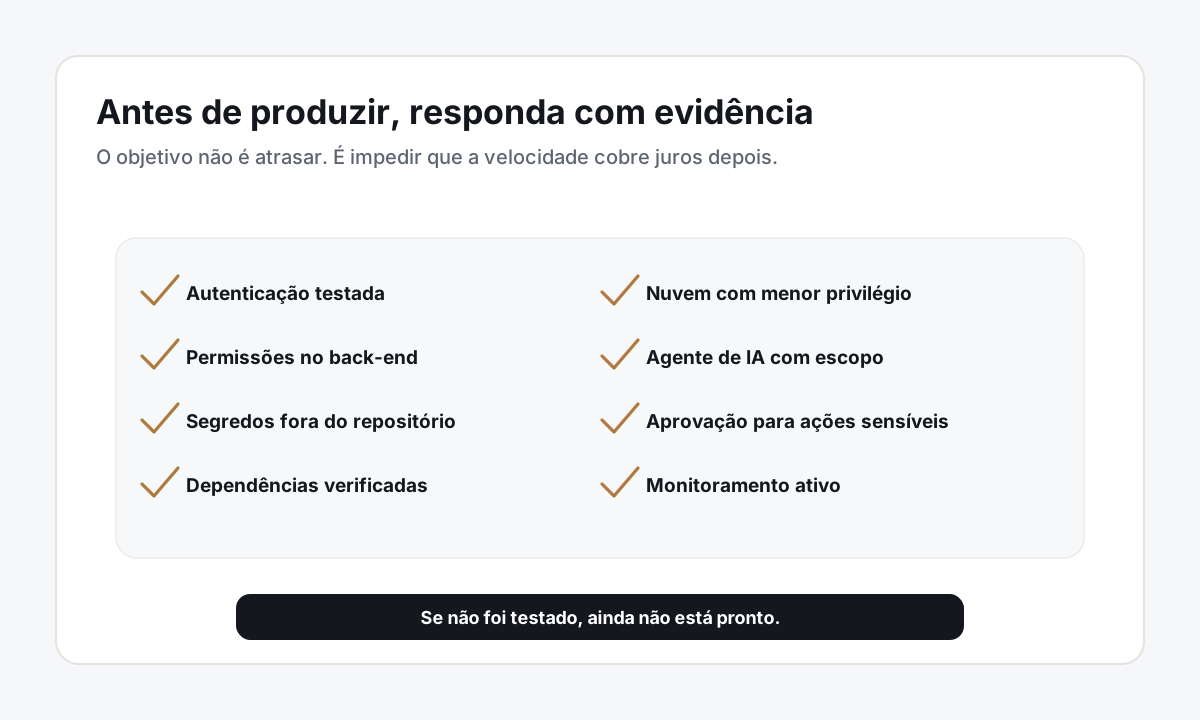
A autenticação está bem implementada? Os tokens expiram? Existe proteção contra força bruta? A recuperação de senha é segura? As permissões são validadas no back-end? Um usuário consegue acessar dados de outro apenas trocando um ID na URL?
Existem endpoints de teste ou debug expostos? Há chaves, tokens ou arquivos .env no repositório? As dependências foram verificadas? A nuvem está com permissões mínimas? Buckets, bancos e filas estão privados por padrão?
A aplicação valida entradas contra SQL Injection, XSS e abuso de logs? Os agentes de IA têm escopo limitado? Ações sensíveis exigem aprovação humana? Existe monitoramento para comportamento anômalo?
Essas perguntas não servem para atrasar o desenvolvimento. Servem para impedir que a velocidade cobre juros depois.
Incidentes quase nunca nascem de uma grande falha isolada. Eles costumam nascer de pequenas decisões acumuladas: uma permissão ampla demais, uma credencial esquecida, uma validação feita no lugar errado, uma biblioteca sem atualização, um log expondo o que não deveria, um agente com autonomia além do necessário.
Profissionalizar não é desacelerar
A resposta não é proibir IA no desenvolvimento. Isso seria ingênuo e pouco prático.
A resposta é profissionalizar o uso.
Se a IA acelera a criação, o processo de segurança precisa ser incorporado ao mesmo ritmo: verificação de segredos a cada commit, análise de código em pull requests, checagem de dependências no build, testes de autorização em rotas críticas, revisão de infraestrutura antes do deploy, pentest em lançamentos relevantes e monitoramento contínuo depois que o sistema estiver no ar.
A pergunta "vamos usar IA para desenvolver?" está ficando velha. Quase todas as equipes vão usar, direta ou indiretamente.
A pergunta importante agora é outra: o que estamos colocando em produção foi realmente testado?
Um sistema desenvolvido com IA pode ser excelente. Pode ser rápido, eficiente e bem construído. Mas ele não se torna seguro por ter sido gerado rápido, nem por parecer funcionar no primeiro teste.
Segurança nasce de processo.
Nasce de arquitetura bem pensada, permissões revisadas, dependências verificadas, código analisado, pentest bem feito, monitoramento ativo e responsabilidade clara sobre o que entra em produção.
A IA mudou a velocidade do desenvolvimento.
Agora, as empresas precisam mudar a seriedade da validação.
Comentários
Nenhum comentário ainda. Comece a conversa.